


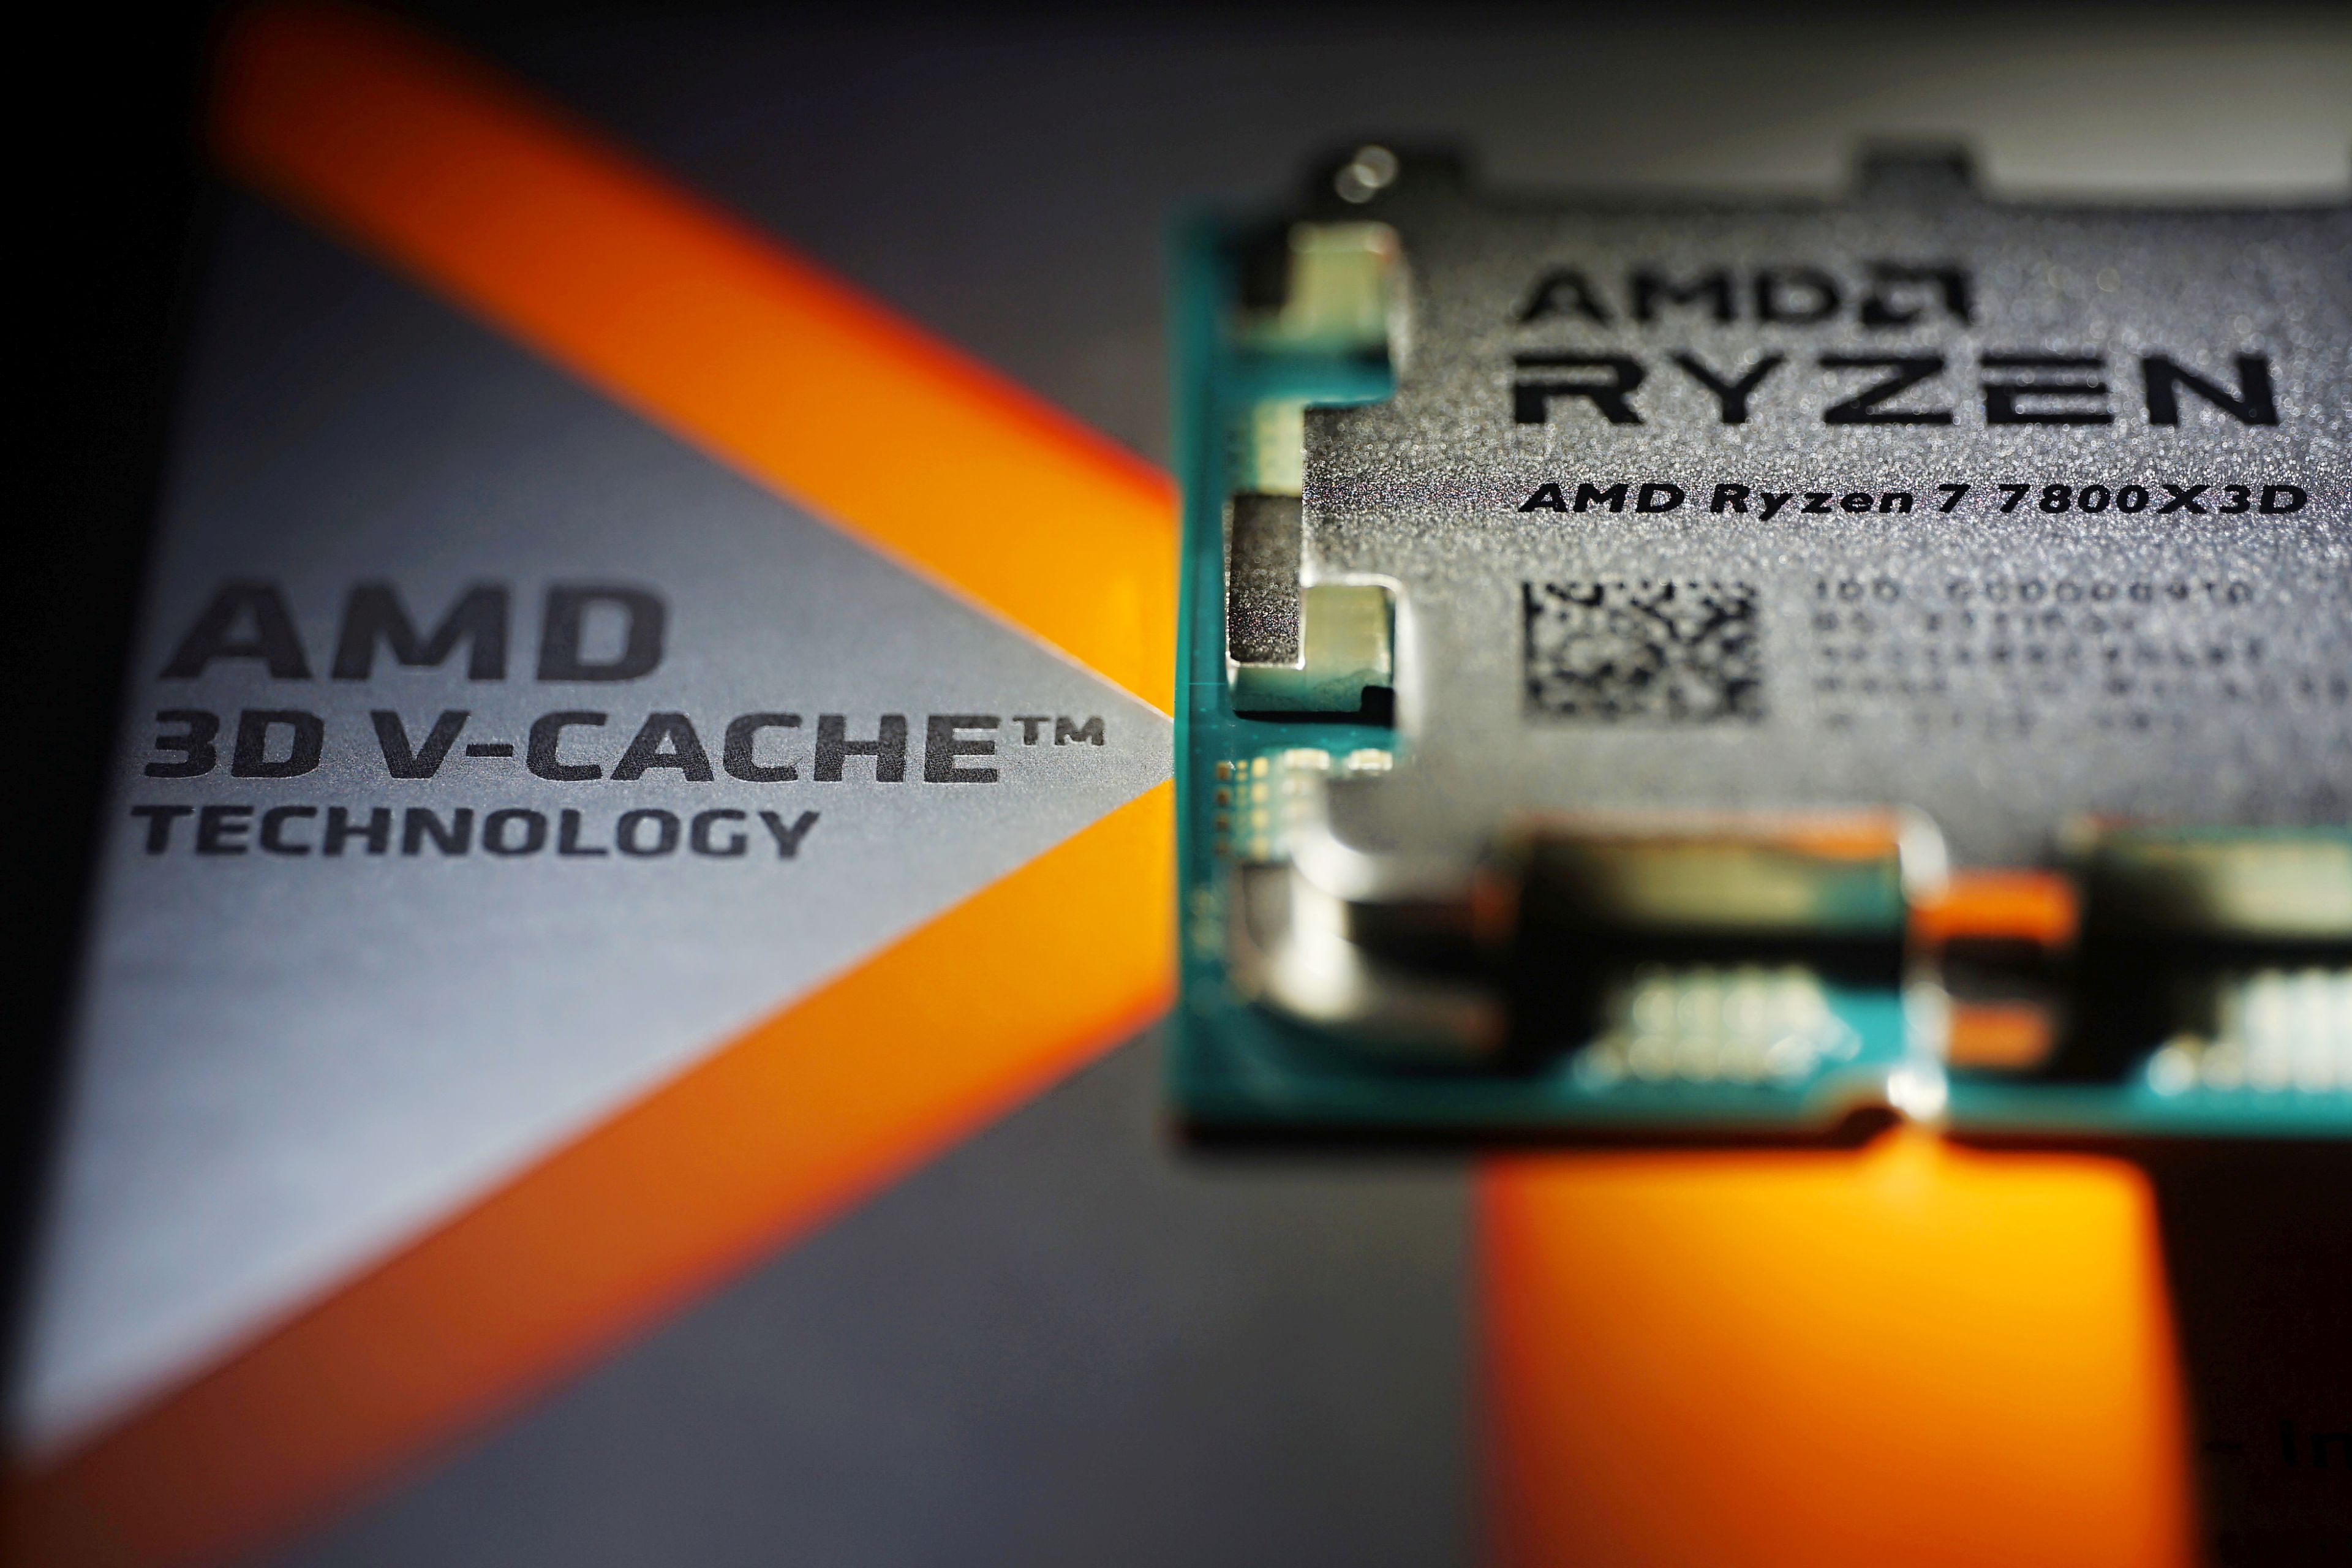
Procesory AMD mají jednu nepříjemnou funkci. Bezpečnostní technologie PSB umožňuje uzamknout CPU tak, aby se nedalo použít v jiné základní desce, než v takové, jaká ho zamkla svým klíčem. Pak už typicky funguje jen ve stejném modelu PC stejné značky, jinde nenaběhne. A toto uzamčení je nevratné. Dříve se to dělo jen s procesory pro servery, Threadrippery a čipy Ryzen Pro, ale pozor: Dell podle všeho zamyká i CPU v herních PC.
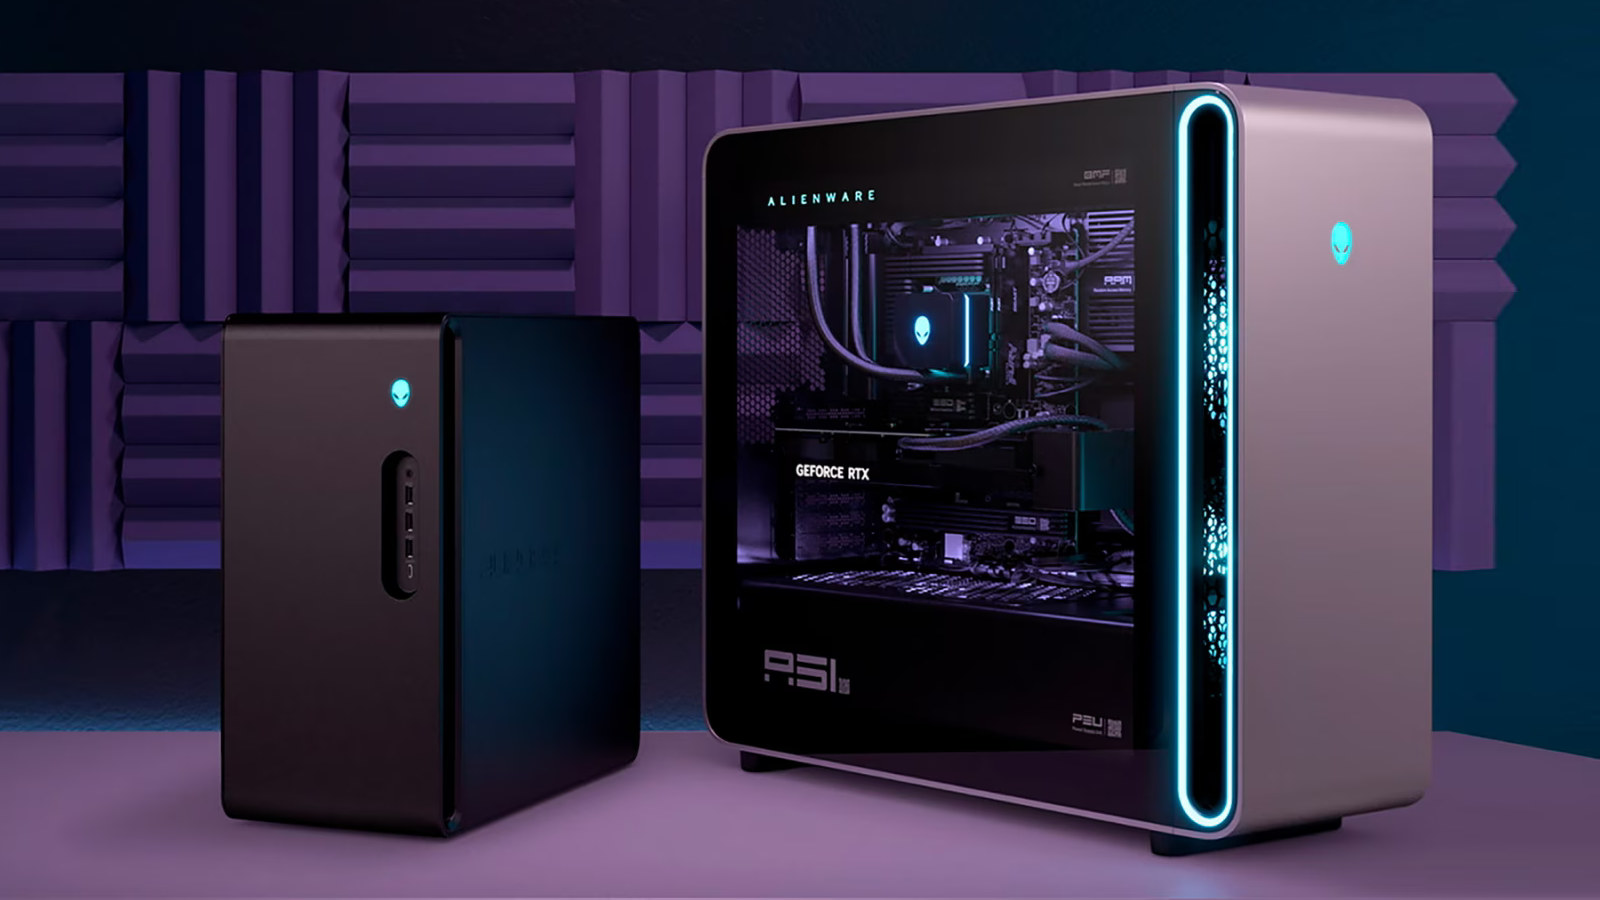
Děje se to u herních počítačů Alienware, což kdysi byla samostatná značka, už dlouho je to ale součást americké společnosti Dell (jež je globálně třetím největším výrobcem počítačů po Lenovu a HP). Na to, že Dell začal tuto praktiku (tzv. „vendor lock“) používat, upozornil na Redditu uživatel s počítačem Alienware Area-51 osazeným grafickou kartou GeForce RTX 5090 a procesorem Ryzen 9 9950X3D. Jeho procesor při pokusu o instalaci do jiných základních desek nefunguje a uživateli bylo v servisu potvrzeno, že je zamčený.
Zdá se, že na problémy s počítači Alienware už narazilo několik uživatelů, včetně jednoho, který kvůli otestování funkčnosti do počítače nainstaloval jiný procesor (Ryzen 9 9800X3D), než který byl dodán Dellem, a deska počítače i tento nový procesor zamkla a v podstatě znehodnotila. Nejde zřejmě ani o novou věc, zprávy o zamčených procesorech Ryzen lze najít i v souvislosti s počítači Aurora R10 této značky, patrně ale znalost tohoto problému ještě nevešla do obecného povědomí.
Dejte si proto na Alienware velký pozor. Osobně bych doporučoval se koupi počítačů, které toto dělají, zcela vyhnout, pokud můžete. A při koupi PC od velkých OEM výrobců se snažit zjistit, zda dotyčné modely vendor lock u procesorů Ryzen neprovádějí.
Velký problém pro druhý život hardwaru na bazarovém trhu
Na problém se zamčenými procesory typicky můžete narazit při koupi bazarového procesoru Ryzen Pro, který byl vymontován z OEM počítače značky jako HP nebo Lenovo. Ty zamykají procesory Ryzen Pro ve svém firmwaru, což ale prodejce často neví a nastává problém, kdy prodaný procesor novému majiteli v jiné desce nefunguje. Takové CPU pak vypadá jako nefunkční, třebaže při instalaci zpět do OEM počítače dané značky a konkrétního správného typu by se rozběhly. Výrobci serverů také velmi často zamykají procesory Epyc a minimálně Lenovo zamykalo procesory Threadripper Pro ve svých pracovních stanicích.
Pro sekundární využitelnost procesorů, když původní počítač přestane fungovat nebo je upgradován, jde o velký problém a silné negativum. Aby situace byla ještě horší, desky těchto počítačů bohužel zamknou i jakýkoliv procesor, který do nich nainstalujete jako upgrade.
U procesorů Ryzen mimo řadu Pro, natož u herních X3D modelů, ale zatím nebylo toto znehodnocování „vendor lockem“ známo. Bohužel to znamená, že i u nich se nyní budete muset při koupi z druhé ruky obávat, že mohou být zamčené a tím pádem z velké části nepoužitelné. Přitom pro hráče byla doteď koupě bazarových procesorů dobrá možnost, jak ušetřit, protože mimo poškození přetaktováním byla CPU typicky hodně spolehlivou komponentou, která proti třeba deskám, HDD či SSD nebo grafickým kartám bývala relativně málokdy vadná. Zamykání procesorů bohužel bazarový trh teď bude čím dál víc zamořovat nefunkčním hardwarem, který je obtížné identifikovat.
Zdroj: Reddit
Jan Olšan, redaktor Cnews.cz
⠀


Otázka je, na čí straně je chyba. Je vinen Dell nebo AMD. Myslím si, že vina padá především na AMD, protože ikdyž je nelze vinit za to, že nějaký výrobce počítače tam má nějakou ochranu, kterou oni podporují, tak zcela špatné je, když si koupím třeba z Alzy procesor a vložím do do desky Dell a ta mi ho znehodnotí zamknutím. Z toho nelze vinit Dell, ale AMD, protože taková funkce na výrobu zmetků nemá na procesoru co dělat.
Jestli se o tom ví a AMD přesto nekoná a funkci nevypne, tak za mě tady by měly konat úřady a AMD znemožnit prodej zmetků!
Pochopím, že se zamykají Xeon a Epyc, ale běžné čipy? To je úlet jak kráva.
Asi si Dell u AMD zažádal a AMD korporátním zákazníkům ráda vyhoví, co na tom, že to nakonec odnese běžný spotřebitel.
V serverech je to normální. Jelikož mají spotřebitelské čipy společný základ, tak je tam ta funkce přítomná. Ale nenapadlo by mě, že ji někdo takhle využije. Navíc tak, že to bude zamykat další cpu. Tak to se těším na ty pokrokové paměťové moduly teda! 😹
Pochopim, ze sa zamykaju telefony, ale procesory? To je ulet jak krava.
Muze mi nekdo vysvetlit jak funguje udajna bezpecnostni vyhoda tohoto zamykani ?
Je to prezentovane jako bezpecnostni featura, mne zajima jake vyhody tato featura ma a jakym presne zpusobem zvysuje bezpecnost zakaznikovi ?
bezpečne si budeš musieť kúpiť nový procesor a tak má AMD zabezpečený príjem, pretože z bazárového kúska nemá nič… toľko k tzv. „bezpečnosti“… príjmov samozrejme… v očiach drobných zákazníkov ide len o podraz.
kľudne ale môže ísť o požiadavku korporátu Dell, bez ktorej by AMD prišla o ďaleko viac príjmov, ako od nasraných bazárnikov, ktorí by prešli ku konkurencii, tam je to dosť jednoznačné…
Oni to nějak obkecají, ale výhoda to nebude žádná. Jde jen o segmentaci.
Popravdě taky nevím, kde přesně má tohle chování bezpečnostní význam.
Chápal bych to, kdyby procesor byl připoutaný ke konkrétnímu počítači, aby nebylo možné se dostat třeba ke klíčům v TPM (Jenže ty myslím nejsou uložené v CPU.). Nebo „disponovat“ unikátním identifikátorem toho CPU. Ale jako takový způsob ochrany to moc nefunguje, když procesor není zamčený úplně pro konkrétní exemplář desky, ale zřejmě by měl pořád fungovat i v jiných kusech stejného typu/revize…
Dost to působí dojmem, že to ti OEMové dělají naschvál proto, aby zákazník byl připoutaný a kupoval jenom od nich. Ale zase kdyby to byl hlavní záměr, tak úplně nechápu, proč omezují možnost vzít procesor a prodat ho/použít ho někde jinde. Zamykání procesorů z čisté hamižnosti by vypadalo spíš opačně: že by byla „zamčená“ deska tak, že nebude akceptovat běžné procesory, které se dají volně koupit, ale jenom speciálně nastavené procesory, které budou prodávané pouze například tím Dellem a Lenovem a budou dražší, aby vás výrobci PC mohli zkásnout na upgradech, podobně jako se u notebooků platí majlant za větší paměť, je-li napevno osazená na desce (a u Applu i za větší SSD, protože se taky nedá vyměnit).
Logiku to nemá, žádnou bych v tom nehledal. Je to spíš dílo nepřejícího špekulanta, kterému nahrály okolnosti. Zamykat každý další procesor… 💩 Za to by měl někdo viset za koule v průvanu.
„když procesor není zamčený úplně pro konkrétní exemplář desky“ o tomhle jsem premyslel o moznosti, ze serverove desky ladi s dannym kusem procesoru, a to naladeni je tak na ostri noze, ze dat to jinam znamena sanci na zniceni dalsiho kusu hardwaru. Ale ne. tahle varianta to neni.
Kazdopadne diky za prispevky, je to bohuzel jak jsem se domnival, prosty voser na zakaznika kteremu se nabulikuje ze kvuli bezpecnosti bu bu bu. A zaplati vic, o nic jineho nejde.
Ještě mě teda napadá jedna možnost: Ochrana předtím, aby zaměstnanci otevírali počítače a kradli z nich CPU (nedávno jsem zaslechl zprávu, že to někdo praktikoval), ale to mi přijde jako dost malé riziko.
Jako z nějakého důvodu do těch procesorů tu možnost dali, pravděpodobně na základě poptávky od OEM výrobců. Ale jestli je to teď používáno v souladu se záměrem, nebo byl záměr jiný, to nevím.
Proč otvírat kejs a odnášet CPU :D. U nás o dovolené odnesla (asi) externí firma mikro PC. Do kapsy to zrovna není, ale baťůžek v pohodě. Vždyť to je o velikosti 2×3 krabiček cigaret. I tak je tam mobilní 10 až 14C intel, 32GB ram ssd atd… Velké bedny mají snad už jenom konstruktéři.
Zatracená miniaturizace :D, dokud měl case 15 kilo, nikoho by to nenapadlo.
ale to jenom tak bokem na odlehčenou
— „U nás o dovolené odnesla (asi) externí firma mikro PC.“
Zrejme neboli pripútané bezpečnostným zámkom Kensington? 🙂
14 dní zavřená firma, externí dodavatelé různých oprav a instalací. co to je nějaké lanko 😀
ale jo napadlo. V plzni na borskych polich je rada montoven kde jsou zamestnani davy ruznych individui.
vim ze tak pred 10 -15 lety muj kamarad dodaval ocelova odolna lanka a se zamky, pripadne i doury (vrtani na miste) ktere svazali PC s pracovnim stolem. Vydelal na tom pekne penize 🙂
Provetral jsem AI a ruzne technicke servery, nabizeji ruzne duvody ale …
servethehome : Ochrana proti firmwarovému malwaru (Rootkitům): Útočník nemůže do základní desky nahrát upravený nebo škodlivý BIOS (např. pomocí fyzického programátoru). Bezpečnostní koprocesor uvnitř CPU (AMD Secure Processor) ověří digitální podpis BIOSu a pokud neodpovídá klíči výrobce, procesor odmítne spustit jakýkoliv kód. — enemze je to blbost. prepalene pojistky v procesoru jsou pasivni nastaveni na jednu jedinou variantu, tudiz musi podporovat vsechny verze BIOSU vcetne tech ktere vyjdou, tudiz technicky vysoce znalemu utocnikovi jen pribude drobna potiz, aby jeho malware v biosu se tvaril jako firemni bios. Popripade, proc by takto zkuseny urocnik proste nevymenil celou desku za jinou, a v klidku si na rootkitu logoval co potrebuje ?
TomsHardware : Zabezpečení dodavatelského řetězce (Supply Chain Attacks): Chrání počítač před manipulací během přepravy z továrny k zákazníkovi. — jakoze Dell a lenovo pouzivaji natolik budgetove dopravce kteri masivne premontovavaji komponenty ? slyseli jste o nejakem takovem pripadu ?
CloudNinjas : Ochrana proti krádežím komponent: Ukradený procesor z korporátního počítače je na sekundárním trhu prakticky bezcenný. — jakoze firma vi ze zamestnanci jsou natolik fundovani ze dokazi vymenit procesor tak, aby nahrada fungovala a zaroven vi ze zamestnanci masivne kradou, tak to lockne ? umim si predstavit tovarnu Lenovo ve vietnamu kde takove opatreni ma smysl. Proc tuto featuru kvuli nekolika malo lokacim na zemekouli musi obdrzet vsichni to nevysvetluje. Ovsem dratene lanko znemoznujici otevreni PC by take poslouzilo.
LinusTechTips : Zamezení fyzické manipulaci s hardwarem: Brání scénáři, kdy by útočník vyjmul procesor z firemního počítače, vložil ho do své speciálně upravené základní desky s cílem prolomit bezpečnostní funkce (např. šifrování paměti) a extrahovat data, a poté ho vrátil zpět. — asi nejvetsi halucinace. Vyjmuti procesoru je nutne provadet ve vypnutem stavu, jak ovsem prolomit sifrovani volatilni pameti ktere jsou v te chvili take vypnute je mi zahada.
Je to nesmysl.
Hlavně v každé firmě někdo za to PC zodpovídá a ten má přehled, kdo má do místnosti vstup. Pokud by mi někdo vyměnil procesor v počítači, tak to během několika dní poznám, protože počítač bude mít nižší výkon a nebude dodávat výsledek činnosti tak rychle, jak má. Pak je teda druhá možnost, že bych to u kancelářského PC nepoznal a potom klidně ať si zaměstnanec ten výkonný procesor vezme, protože u takového PC, kde nepoznám, že procesor někdo vyměnil za méně výkonný, je to chyba IT, že tam zbytečně moc výkonný procesor vůbec dali.
Jistě, může být, že se to někde ohlídat nedá a k tomu PC má přístup moc lidí, ale to bude spíš výjimka.
Za mě je to sviňárna ze strany AMD, protože firma může na sekundárním trhu prodat jen celé PC, ale ne komponenty. A to přinese prachy právě AMD.
Na AMD bych to tak úplně neházel. Jsou to praktiky typické pro serverový segment. Když si odmyslíme to zamykání dalších procesorů, může být v jiné formě ochranou na míru vysoce přizpůsobených (custom) systémů. Epyc už stojí ranec, tak je docela validní možnost, že budou průmyslově kradeny, nahrazovány a nevím co.
Že je to u Epycu mi absolutně nevadí, ale za minimálně nešťastnou považuju situaci, kdy to AMD dala do možnosti použití i pro Ryzen. Nikdo je nenutil, ale dali to tam. Proč by to Dell a spol nepoužili, když to tam AMD dalo. Za mě jasně chyba na straně AMD. Nezapomeň, že AMD si hraje na prozákaznickou firmu a potom udělá tohle? Proč nemá podobnou kauzu Intel a NVidia.
Tak ten primární zákazník (odběratel) je Dell, že jo. Tak jako Micron úplně vypustil svět koncového spotřebitele, v AMD nejsou jiní. Časy jsou zlé, Kamile. Koncák je na druhé koleji. Nvidia běžně dělá různé opičárny s omezováním výkonu pro těžbu krypta, nebo strojového učení. A i ten koncový zákazník si možná v případě vzácně dostupných čipů potrpí na takovou funkci (když mu obkecáš, že je to v jeho zájmu) 🤷
Tak třeba v práci používáme Dell počítače. Všechno běží na Intelu. Já se snažil prosadit Ryzeny od AMD, ale nechytnul jsem se. No tak teď už budu držet hubu a když by Ryzen zmínil někdo jiný, tak řeknu, že určitě já to nechci. Ve výsledku na tom AMD tratí, ale dobře jim tak, když se přestali držet toho, díky čemu vyrostli.
@RedMaX Jo, však Dell taky dlouho AMD odmítal nasadit. Epycy jsou v jeho nabídce pořád hodně čerstvě. Tak se AMD asi taky snaží zavděčit.
Jako prevence to fungovat spíš nebude, kolik zlodějů bude mít takový přehled.